Wie diese kleinen Tools entstanden sind
------------------------------------------------------
KI ist für mich in erster Linie ein Werkzeug.
Ich habe dieses Werkzeug (OpenAI) genutzt, um einige kleine Programme und Helfer zu erstellen, die ganz konkrete Aufgaben erledigen.
Manche davon ersetzen Funktionen von Programmen, die ich früher gerne verwendet habe, die heute jedoch nicht mehr existieren oder auf aktuellen Windows-Versionen nicht mehr so funktionieren, wie ich es brauche.
Statt lange nach einem passenden Ersatz zu suchen, entstand irgendwann die Idee: Warum nicht genau das kleine Werkzeug selbst bauen, das für diese Aufgabe gebraucht wird?
So sind nach und nach verschiedene Mini-Tools entstanden – keine riesigen Programme mit unzähligen Funktionen, sondern möglichst einfache Lösungen für bestimmte Aufgaben.
Diese Seite ist eine Sammlung dieser kleinen Werkzeuge.
Abkürzungen am Dateinamen:
sic = Self-Integrity Check
sic2 = Self-Integrity Check v2 (Footer-Version)
opt = größenoptimiert, ohne EXE-Packer
upx = mit UPX gepackte Variante
webmaster@notcompatible.li
Disable_ZoneIdentifier.reg
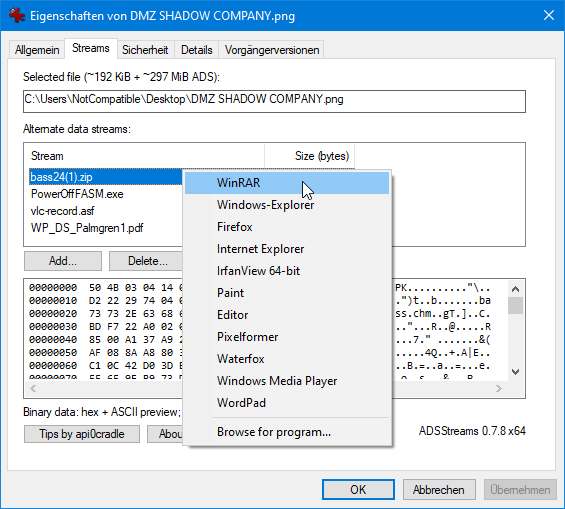
ADSStreams
Readme
ADSStreams ist eine native 64-Bit-Explorer-Erweiterung für Windows 10/11 zum Anzeigen
und Verwalten von NTFS Alternate Data Streams (ADS).
Funktionen
----------
- zeigt benannte NTFS-Streams im Eigenschaftenfenster einer Datei an
- zeigt normale Dateigröße + gesamte ADS-Größe
- Text-/Hex-Vorschau bis 64 KiB
- Export eines Streams in eine normale Datei
- Import einer normalen Datei als neuen ADS
- Löschen eines ausgewählten ADS nach Bestätigung
- Refresh der Streamliste
- Shift + Doppelklick: direkter ADS-Kompatibilitätstest mit registrierten Programmen
- MZ-Erkennung mit Warnung vor einem direkten Ausführungsversuch
- dynamisch verbreiterter Streams-Reiter für vollständige Hex-Zeilen
Demo: https://youtu.be/c8KGIZXT8IY
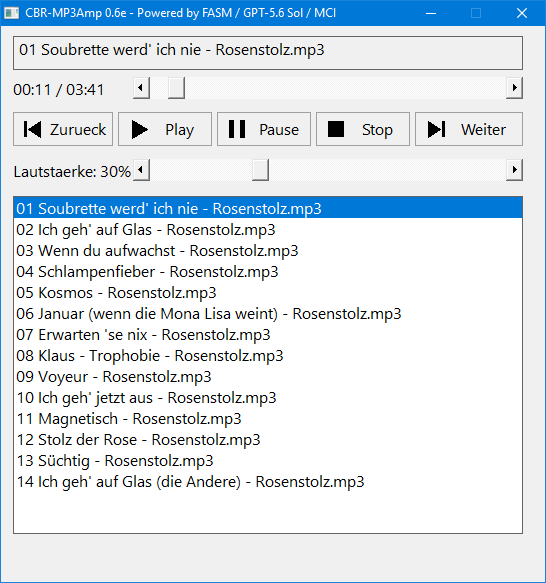
CBR-MP3Amp 0.6e ist ein sehr kleiner portabler MP3-Player.
Beim Start wird der Ordner bestimmt, in dem sich die EXE befindet. Danach
werden dort alle Dateien gesucht, die auf:
*.mp3
passen.
Diese Dateien erscheinen in einer Playlist. Es gibt keinen "Datei öffnen"-
Dialog und keine Musikbibliothek.
Das Bedienprinzip ist daher:
EXE in einen MP3-Ordner legen -> EXE starten -> Titel auswählen.
Die Wiedergabe selbst übernimmt nicht eigener Decoder-Code, sondern Windows
MCI aus WINMM.DLL.
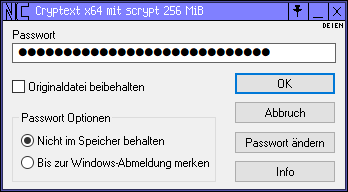
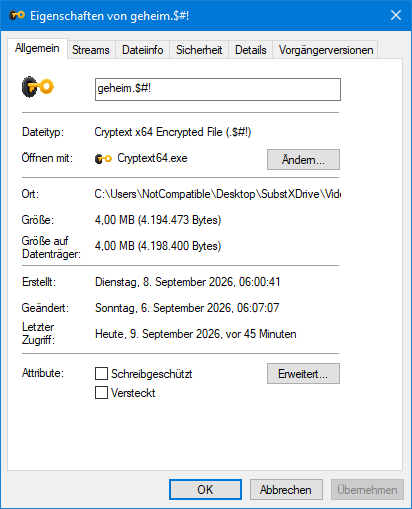
Cryptext x64 ist eine kleine, native Freeware zur lokalen Dateiverschlüsselung unter Windows, eine Neuimplementierung der klassischen Windows-Shell-Erweiterung Cryptext 3.4 und kommt ohne Abo, Benutzerkonto, Cloud-Zwang oder Container aus; Dateien werden einzeln verschlüsselt und bleiben als eigenständige .$#!-Dateien erhalten, während der Quelltext zur persönlichen Einsicht und Sicherheitsprüfung verfügbar ist, ohne dass Cryptext x64 deshalb ein Open-Source-Projekt ist.
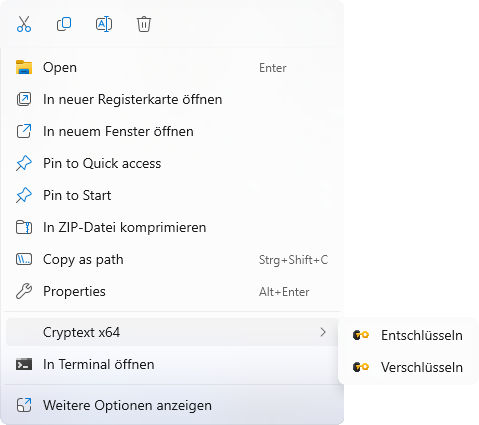
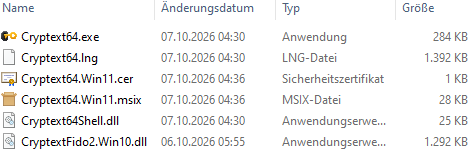
Das Programm wurde mit FASM (Flat Assembler) entwickelt und kommt ohne .NET, WebView oder große Laufzeitumgebungen aus. Dateien und komplette Ordner können direkt über den Windows-Explorer, per Drag & Drop oder über die Programmoberfläche ver- und entschlüsselt werden. Verschlüsselte Dateien erhalten weiterhin die bekannte Endung .$#!.
Cryptext x64 ist außerdem abwärtskompatibel zu Cryptext 3.4. Dateien, die mit der klassischen Cryptext-Version 3.4 verschlüsselt wurden, können mit Cryptext x64 wieder entschlüsselt werden. Für neu verschlüsselte Dateien verwendet Cryptext x64 dagegen ein eigenes modernes Dateiformat mit zeitgemäßer authentifizierter Verschlüsselung.
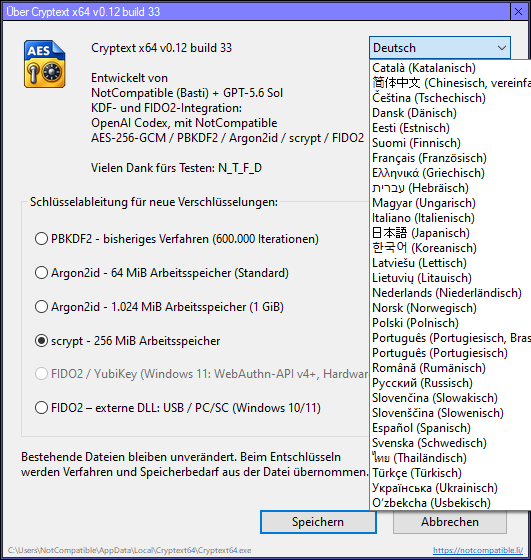
Für neue Dateien kommt AES-256-GCM zum Einsatz. Dadurch werden die Daten nicht nur verschlüsselt, sondern gleichzeitig gegen unbemerkte Veränderungen geschützt. Die Schlüsselableitung aus dem Benutzerpasswort erfolgt über PBKDF2-HMAC-SHA-256, Argon2id oder scrypt mit einem individuellen kryptografisch sicheren Salt.
Auch das Dateiformat selbst wurde mit Blick auf Manipulationsschutz entwickelt. Sicherheitsrelevante Headerinformationen wie Dateigröße, Chunkgröße, KDF-Parameter und Nonce-Daten werden kryptografisch in die Authentifizierung einbezogen. Jeder Datenblock besitzt eine eigene AES-GCM-Authentifizierung und ist zusätzlich an seine Position und Länge innerhalb der Datei gebunden. Dadurch können unter anderem veränderte Ciphertext-Daten, manipulierte Authentifizierungs-Tags, abgeschnittene Dateien, unerwartet angehängte Daten sowie entfernte, vertauschte oder an falscher Position wiederverwendete Datenblöcke erkannt werden.
Das Dateiformat wurde zusätzlich mit gezielten Manipulationstests geprüft. Dabei wurden Headerfelder, Dateigrößen, KDF-Parameter, Salt- und Nonce-Daten, Ciphertext, GCM-Tags sowie komplette Datenblöcke verändert, entfernt oder vertauscht. Die manipulierten Testdateien wurden von Cryptext zuverlässig abgelehnt, während unveränderte Kontroll-Dateien korrekt entschlüsselt wurden.
Große Dateien werden blockweise verarbeitet und müssen daher nicht vollständig in den Arbeitsspeicher geladen werden. Auch komplette Ordner mit sehr vielen Dateien können rekursiv verarbeitet werden. Reparse Points, Junctions und symbolische Links werden dabei bewusst nicht verfolgt.
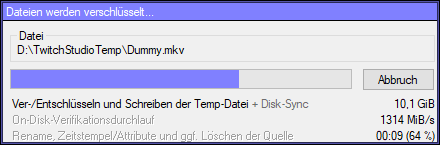
Cryptext x64 arbeitet transaktionssicher. Während einer Verschlüsselung wird zunächst eine versteckte temporäre Datei neben dem Original erzeugt. Erst nachdem die verschlüsselte Datei vollständig geschrieben, auf den Datenträger synchronisiert und nochmals überprüft wurde, wird sie zur endgültigen .$#!-Datei. Die Originaldatei wird - falls gewünscht - erst danach gelöscht. Auch beim Entschlüsseln wird eine unvollständige, beschädigte oder nicht erfolgreich authentifizierte Datei nicht als fertige Zieldatei übernommen.
Wie beim klassischen Cryptext wird für neue Verschlüsselungen ein festes Grundpasswort verwendet. Dadurch kann eine Datei nicht versehentlich mit einem vertippten neuen Passwort verschlüsselt werden. Das Grundpasswort kann später geändert werden; bereits vorhandene verschlüsselte Dateien behalten ihr bisheriges Passwort. Beim Entschlüsseln können weiterhin auch ältere oder fremde Passwörter verwendet werden.
Zu den weiteren Funktionen gehören:
- Explorer-Kontextmenü für Dateien und Ordner
- Doppelklick auf .$#!-Dateien
- Entschlüsselung vorhandener Cryptext-3.4-Dateien
- Mehrfachauswahl und gemischte Datei-Batches
- rekursive Ordnerverarbeitung und Drag & Drop
- Fortschrittsanzeige mit Geschwindigkeit und verbleibender Zeit
- zusätzliche On-Disk-Verifikation
- Single-Instance-Betrieb mit System-Tray
- optionales Merken des Passworts bis zur Windows-Abmeldung
- optionaler Explorer-Schnellmodus ohne zusätzliche Rückfrage
- geschützte virtuelle Tastatur
- Always-on-Top-Funktion
Beim Merken bis zur Windows-Abmeldung bleibt das Passwort nur für die laufende Windows-Sitzung im Arbeitsspeicher der Cryptext-Instanz. Es wird für diese Funktion weder als Klartext noch als direkt zur Entschlüsselung verwendbarer Passwort-Hash dauerhaft in der Registry gespeichert. Das gespeicherte Passwort kann jederzeit vorzeitig aus dem Speicher gelöscht werden.
Der optionale Explorer-Schnellmodus ermöglicht während dieser Sitzung das direkte Ver- und Entschlüsseln über das Explorer-Kontextmenü, ohne jedes Mal das Cryptext-Hauptfenster bestätigen zu müssen. Da andere Programme grundsätzlich versuchen könnten, solche Aufträge auszulösen, muss dieser Modus beim ersten Aktivieren nach einem deutlichen Sicherheitshinweis ausdrücklich bestätigt werden.
Für neue Verschlüsselungen stehen mehrere Verfahren zur Schlüsselabsicherung zur Verfügung:
- PBKDF2-HMAC-SHA-256 mit 600.000 Iterationen
- Argon2id mit 64 MiB Arbeitsspeicher
- Argon2id mit 1.024 MiB Arbeitsspeicher
- scrypt mit 256 MiB Arbeitsspeicher
- FIDO2 / YubiKey als hardwaregestützte Alternative
Cryptext x64 verspricht kein "Secure Erase". Nicht mehr benötigte Original- und Arbeitsdateien werden über die normalen Windows-Dateisystemfunktionen gelöscht. Eine vollständige physische Vernichtung sämtlicher möglicher Datenreste kann durch eine einzelne Anwendung nicht garantiert werden. Daten oder Kopien können beispielsweise durch SSD-Wear-Leveling, Windows-Schattenkopien, Backups, Cloud-Synchronisation oder andere Systemkomponenten weiterhin vorhanden sein.
Roadmap:
Free-Space-Precheck: Vor größeren Ver- und Entschlüsselungsvorgängen soll geprüft werden, ob am Ziel ausreichend freier Speicherplatz vorhanden ist. Zusätzlich ist ein sicherer Fallback über %TEMP% vorgesehen, falls eine temporäre Arbeitsdatei nicht sinnvoll neben der Quelldatei angelegt werden kann.
Recovery Decryptor: Geplant ist ein möglichst unabhängiger Wiederherstellungs-Entschlüsseler, mit dem Cryptext-Dateien auch ohne die vollständige Hauptanwendung entschlüsselt werden können. Der Schwerpunkt liegt dabei auf langfristiger Wiederherstellbarkeit.
NTFS Alternate Data Streams (ADS): Später soll geprüft werden, wie zusätzliche Alternate Data Streams beim Verschlüsseln behandelt und gegebenenfalls zusammen mit der Hauptdatei geschützt werden können. Vorgesehen sind eine deutliche Warnung sowie eine Batch-Option wie "für alle anwenden".
Weitere Absicherung temporärer Klartextdateien: Der Entschlüsselungsablauf soll weiter gehärtet werden. Geprüft werden unter anderem FileDispositionInfo sowie die Möglichkeit, eine verschlüsselte Datei zunächst vollständig zu authentifizieren, bevor überhaupt Klartext auf den Datenträger geschrieben wird.
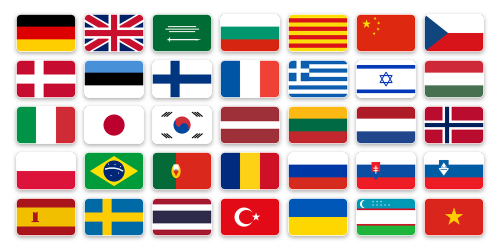
Das Programm ist derzeit in 35 Sprachen verfügbar.
Änderungen seit v0.11w
• Ordner können jetzt rekursiv verschlüsselt und entschlüsselt werden.
Auch Drag & Drop von kompletten Ordnern wird unterstützt.
• Verbesserte Verarbeitung großer Ordner mit sehr vielen Dateien.
• Neues Grundpasswort-Modell nach dem Prinzip des klassischen Cryptext:
Bei der Verschlüsselung wird das eingerichtete Grundpasswort geprüft,
wodurch versehentliche Verschlüsselungen mit einem vertippten Passwort
verhindert werden.
• Überarbeitete Funktion „Passwort ändern“ mit Prüfung des bisherigen
Passworts sowie doppelter Eingabe des neuen Passworts.
• Cryptext arbeitet jetzt als Single-Instance-Anwendung.
Weitere Explorer-Aufrufe werden an die bereits laufende Instanz übergeben.
• Passwort kann auf Wunsch bis zur Windows-Abmeldung im Arbeitsspeicher
behalten werden. Cryptext läuft dabei unauffällig im System-Tray weiter.
• Neuer Explorer-Schnellmodus:
Verschlüsseln und Entschlüsseln kann während der laufenden Windows-Sitzung
direkt aus dem Explorer erfolgen, ohne jedes Mal das Cryptext-Hauptfenster
bestätigen zu müssen.
• Sicherheitshinweise für das Speichern des Passworts im Arbeitsspeicher
und für den Explorer-Schnellmodus wurden ergänzt.
• Optionale RAM-Anzeige integriert (EasterEgg).
Sie kann mit Shift + Info ein- und ausgeblendet werden.
• Verbesserte Auswahl beim Drag & Drop von Ordnern:
Verschlüsseln, Entschlüsseln oder automatische Verarbeitung.
• Zahlreiche Detailverbesserungen bei Explorer-Integration,
Fehlerbehandlung, Bedienung und Benutzeroberfläche.
Cryptext x64 v0.12 Build 37 (Deu).rar
• Dateigröße: 1,53 MiB
• SHA-256: 7B78979B9383332947909B58547AFFA20C6C045B41ACD2BA5EEC585047E34A78
Cryptext x64 v0.12 Build 33 (Deu).rar
• Dateigröße: 1,49 MiB
• SHA-256: B58FBF28941CCBD50B12B53831D5F2B2DB99FCEA5C86DCD16DEBAA94FC0F835C
Cryptext x64 v0.12 Build 32 (Deu).rar
• Dateigröße: 1,49 MiB
• SHA-256: B77EA8F1AA9B0C6B4B3EE6C20E1034AF59D003C52FBC8CA84F047188EB35703B
Cryptext x64 v0.12 Build 31 (Deu).rar
• Dateigröße: 1,05 MiB
• SHA-256: C47CD7CE3E0D34E403DAB120FC9992D85C3901D87EC8B20C528B8EA54810452B
Cryptext x64 v0.12 Build 24 (Deu).rar
• Dateigröße: 1 MiB
• SHA-256: 488A24413E2A7785A2CBCE34AEC8EF1A5A029A9B6CF4832DC50836A2ED69F406
Cryptext x64 v0.12 Build 20 (Deu).rar
• Dateigröße: 622 KiB
• SHA-256: 45D9D9323B8F93615741164013429859D7A038C9BFDD7BE974383469C51AC12C
Cryptext x64 v0.12 Build 17 (Deu).rar
• Dateigröße: 503 KiB
• SHA-256: 4BEC28364C7CFF01C7818DFCACA944C384B87A849D57018A1F0A577FAEACEBD4
Cryptext x64 v0.12 Build 4 sic (Deu).rar
• Dateigröße: 478 KiB
• SHA-256: B7F8E925693F22AEEE58C7102F388231A18F3FF4D2596F0CED2F1C11B142AD3A
Cryptext x64 v0.11y dev31 sic (Deu).rar
• Dateigröße: 353 KiB
• SHA-256: 94D9FBE8DF67BCC291EFF2702641B9AFEFF2EBD58B4EEAE2BB36BBAA707E7E0A
Cryptext x64 v0.11y dev29 sic (Deu).rar
• Dateigröße: 345 KiB
• SHA-256: 7EE6C9CA80E10C19F6463110D8FB1FF3A5E3A24175891C7A57564F8215A448ED
Cryptext x64 v0.11y dev28 sic (Deu).rar
• Dateigröße: 345 KiB
• SHA-256: A7045D0B637EC2FE1DD8EDF70F2BB6F10D4F51650E7AC73849D8809286E38897
Cryptext x64 v0.11y dev26 sic (Deu).rar
• Dateigröße: 332 KiB
• SHA-256: 4A78D35E3D378B0A2CE0966B66A0BB3DFDF5DACB8B4B53C96024AC20BA538626
Cryptext x64 v0.11y dev24 upx+sic2 (Deu).rar
• Dateigröße: 325 KiB
• SHA-256: 158F7BDF5E5BFE8915E16B73F61CB16AC117CD7F407E01F896BA8C307C049075
Cryptext x64 v0.11y dev19 upx+sic2 (Deu).rar
• Dateigröße: 321 KiB
• SHA-256: B7BF444FE543455B64B1D10B44557D68D8A1F57FCB27BD9562FE36074C4CD9F9
Cryptext x64 v0.11w upx+sic2 (Deu).rar
• Dateigröße: 251 KiB
• SHA-256: B3641BF17BBA782A3AD36AE294A4B42E41D1D80FF20AAFE5334BE62E53D31263
Es gibt bereits viele Programme, die Daten verschlüsseln können.
Cryptext versucht nicht, alle diese Programme zu ersetzen.
Es konzentriert sich auf einen bestimmten Arbeitsablauf:
Eine Datei auswählen, verschlüsseln und als eigenständige verschlüsselte Datei weiterverwenden.
Dafür werden weder ein gemounteter Container noch ein virtuelles Laufwerk, ein Cloud-Konto oder ein verschlüsseltes Archiv benötigt.
Gleichzeitig verbindet Cryptext diesen einfachen Datei-Workflow mit Funktionen, die bei kleinen Dateiverschlüsselungsprogrammen nicht selbstverständlich sind:
- AES-256-GCM
- PBKDF2-HMAC-SHA-256
- Argon2id mit 64 MiB oder 1 GiB Arbeitsspeicher
- scrypt mit 256 MiB Arbeitsspeicher
- FIDO2/YubiKey-Unterstützung
- individuelle Schlüssel pro Datei
- authentifizierte Metadaten
- blockweise authentifizierte große Dateien
- vollständige On-Disk-Verifikation
- transaktionssichere Dateiverarbeitung
- Explorer-Integration
- geschützte Passworteingabe
- virtuelle Tastatur
- Abwärtskompatibilität zu Cryptext 3.4
- native x64-Implementierung ohne große Laufzeitumgebung
Cryptext soll damit vor allem für Anwender interessant sein, die eine kleine Windows-Anwendung für direkte Einzeldateiverschlüsselung suchen, aber trotzdem moderne Schlüsselableitung, authentifizierte Verschlüsselung und eine sorgfältige Dateiverarbeitung erwarten.
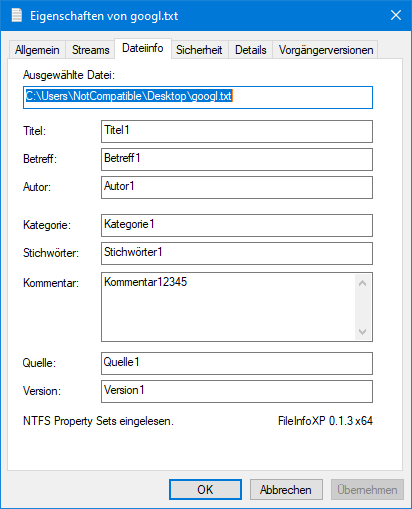
FileInfoXP ist eine separate Windows-Explorer-Property-Sheet-Erweiterung, die den
alten Windows-XP-artigen Reiter "Dateiinfo" für klassische NTFS/OLE Property Sets
wieder bereitstellt.
Die DLL ist vollständig unabhängig von ADSStreams.
---------
Felder
---------
- Titel
- Betreff
- Autor
- Kategorie
- Stichwörter
- Kommentar
- Quelle
- Version
----------
Technik
----------
FileInfoXP benutzt die von Windows bereitgestellte NTFS-Implementierung von
IPropertySetStorage/IPropertyStorage über StgOpenStorageEx(STGFMT_FILE).
Dadurch werden echte Property Sets in NTFS Alternate Data Streams geschrieben und
nicht ein FileInfoXP-eigenes Privatformat.
Zuordnung:
SummaryInformation
{F29F85E0-4FF9-1068-AB91-08002B27B3D9}
PID 2 Titel
PID 3 Betreff
PID 4 Autor
PID 5 Stichwörter
PID 6 Kommentar
PID 9 Version
DocumentSummaryInformation
{D5CDD502-2E9C-101B-9397-08002B2CF9AE}
PID 2 Kategorie
MediaFileSummaryInformation
{64440492-4C8B-11D1-8B70-080036B11A03}
PID 4 Quelle
SummaryInformation und DocumentSummaryInformation werden beim Neuanlegen als
ANSI-Property-Sets geschrieben, entsprechend den bereitgestellten Windows-XP-
Beispielen. "Quelle" wird als Unicode VT_LPWSTR geschrieben.
Vorhandene, von FileInfoXP nicht verwaltete Properties in denselben Property Sets
werden nicht absichtlich gelöscht. FileInfoXP verwendet die festen standardisierten
Property-IDs und legt keine zusätzliche Property-Namens-Dictionary an.
---------------
Bedienung
---------------
1. Eigenschaften einer einzelnen Datei öffnen.
2. Reiter "Dateiinfo" auswählen.
3. Felder bearbeiten.
4. Mit "Übernehmen" oder "OK" speichern.
"Abbrechen" schreibt nicht angewendete Änderungen nicht.
------------
Hinweise
------------
- Ziel ist Windows 10/11 x64.
- Die NTFS Property-Set-Implementierung setzt ein unterstütztes NTFS-Dateisystem voraus.
- Das Programm verändert den normalen Dateiinhalt nicht; Metadaten liegen in Property Sets.
- Die erste Version implementiert bewusst nur den editierbaren XP-artigen Dialog.
Eine separate "Einfach/Erweitert"-Ansicht ist noch nicht enthalten.
1. Was ist FolderMP3?
------------------------------
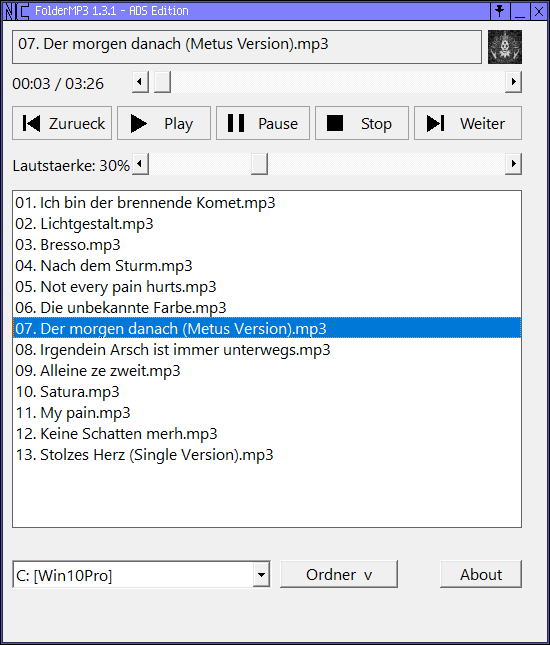
FolderMP3 ist ein kleiner nativer Windows-MP3-Player.
Das Grundprinzip lautet:
Der aktuelle Ordner ist die "CD".
Es gibt bewusst keine Medienbibliothek, keine Datenbank und keinen
"Dateien hinzufügen"-Dialog. FolderMP3 arbeitet direkt mit MP3-Dateien
und Ordnern.
Version 1.2 erweitert dieses Prinzip zusätzlich um eine optionale
ADS-Startquelle: MP3-Dateien können als NTFS Alternate Data Streams
direkt an der FolderMP3-EXE gespeichert sein.
2. Unterstütztes Audioformat
--------------------------------------
FolderMP3 spielt bewusst ausschließlich MP3.
Die Wiedergabe erfolgt über den integrierten nocash-MP3-Decoder und
Windows waveOut.
Unterstützt werden unter anderem:
- normale CBR-MP3-Dateien
- LAME/VBR-MP3-Dateien
- Xing/LAME-VBR-Informationen für Seek
- Unicode-Dateinamen
Andere Audioformate wie WAV, FLAC, AAC, M4A oder OGG werden nicht
unterstützt.
Die EXE ist so kompakt, dass sie problemlos in jedem MP3-Ordner liegen kann. Einfach im Explorer zum Albumordner navigieren, FolderMP3 starten und den Ordner wie eine eingelegte CD abspielen.
Dateigröße:
FolderMP3_1.2_ADS_opt_sic.exe = 64 KiB
FolderMP3_1.2_ADS_upx_sic2.exe = 28 KiB
===================================================
Die Titelleiste verwendet keine externen Bitmap-, BMP-, PNG- oder sonstigen
Bilddateien. Die großen Flächen, Rahmen und Linien werden direkt zur Laufzeit
mit einfachen Win32/GDI-Zeichenfunktionen erzeugt.
Farben werden nur als kleine Zahlenwerte im Programm gespeichert. Der Rahmen,
die Titelleiste und die Trennlinien entstehen erst beim Zeichnen des Fensters.
Kleine grafische Elemente wie das NC-Zeichen, die Reißzwecke und die
Pixel-Schrift werden ebenfalls nicht als fertige Bilddateien gespeichert.
Sie liegen als sehr kompakte 1-Bit-Muster direkt im Programmcode. Dabei
beschreibt jedes Bit lediglich, ob an einer bestimmten Stelle ein Pixel
gezeichnet werden soll oder nicht.
Dadurch bleibt die Skin-/Titelleisten-Engine sehr klein. Es müssen keine
größeren Bilddateien geladen, entpackt oder im Grafikspeicher gehalten werden.
Auch externe Schriftdateien oder Skin-Verzeichnisse sind nicht nötig.
Vorteile dieser Technik:
- sehr geringe Dateigröße
- praktisch kein zusätzlicher Grafikspeicherbedarf
- sehr schneller Aufbau der Titelleiste
- keine externen BMP-/PNG-Dateien erforderlich
- keine zusätzlichen Skin-Dateien neben der EXE
- keine Abhängigkeit von installierten Schriftarten
- pixelgenaue Darstellung bei 100 % DPI
- leichtes Umschalten zwischen Farbschemata
- sehr geringer Ressourcenverbrauch auch auf langsamen Rechnern
- alle benötigten Daten können direkt in einer einzigen EXE enthalten sein
Die Technik ist deshalb eher eine kleine prozedural gezeichnete
Pixel-Skin-Engine als ein klassisches Bitmap-Skin-System.
FolderMP3 v1.3.1 sic (Deu).rarDateigröße: 115 KiBSHA-256: 2E8B034B0775DDC7767AE44EC122FA5D4FC103449F3B7DB073ACA20AD277B9D7
PowerOff x64
Readme
PowerOff x64 ist eine kleine native Windows-Anwendung zur zeit- oder ereignisgesteuerten
Ausführung von Energie- und Sitzungsaktionen. Das Programm orientiert sich funktional an
dem älteren PowerOff von Jorgen Bosman, ist jedoch als neue 64-Bit-Implementierung für
aktuelle Windows-Versionen aufgebaut.
Der Schwerpunkt liegt bewusst auf den Funktionen, die im Alltag tatsächlich benötigt
werden:
- Herunterfahren
- Neustart
- Abmelden
- Standby
- Ruhezustand
- 60-Sekunden-Warnphase
- Countdown
- Ausführung zu einer festen Uhrzeit
- Ausführung nach dem Ende eines ausgewählten Prozesses
- Optionales erzwungenes Schließen blockierender Programme
- Deutsch/Englisch-Umschaltung
Nicht enthalten sind Netzwerk-Fernsteuerung, Wake-on-LAN, Windows-Dienst, Autostart,
Kommandozeilensteuerung oder sonstige Remote-Funktionen.
Das Programm ist als einzelne native EXE gedacht und benötigt keine zusätzliche Runtime.
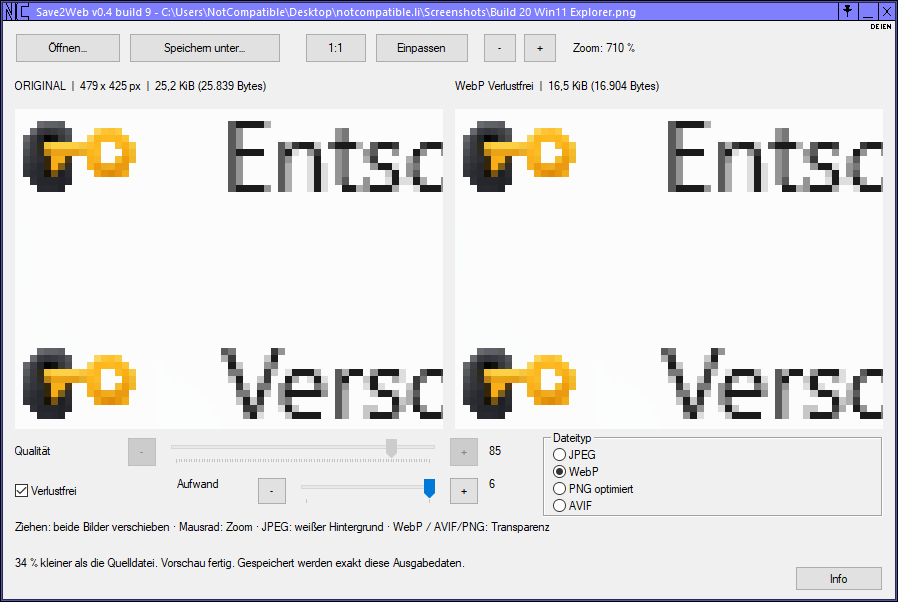
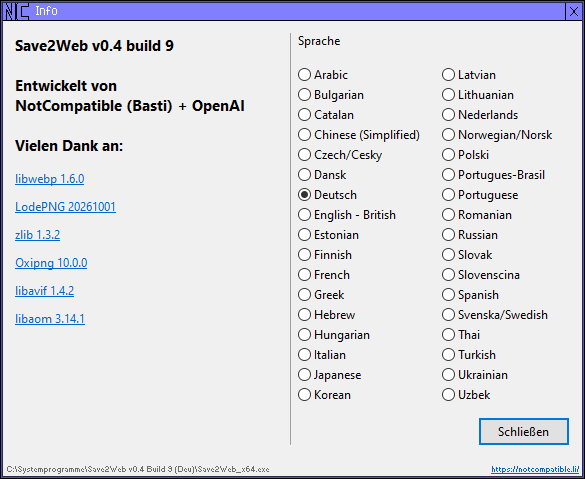
Ich arbeite seit einiger Zeit an einem kleinen Windows-Programm namens Save2Web. Ursprünglich ging es nur darum, Bilder möglichst unkompliziert für Webseiten, Foren oder den Versand zu verkleinern und zu optimieren – ohne Installation, ohne großes Paket und möglichst als einzelne EXE.
Save2Web kann Bilder komprimieren bzw. in webtaugliche Formate umwandeln und nutzt dafür verschiedene spezialisierte Codecs und Optimierer.
Irgendwann ist daraus aber deutlich mehr geworden.
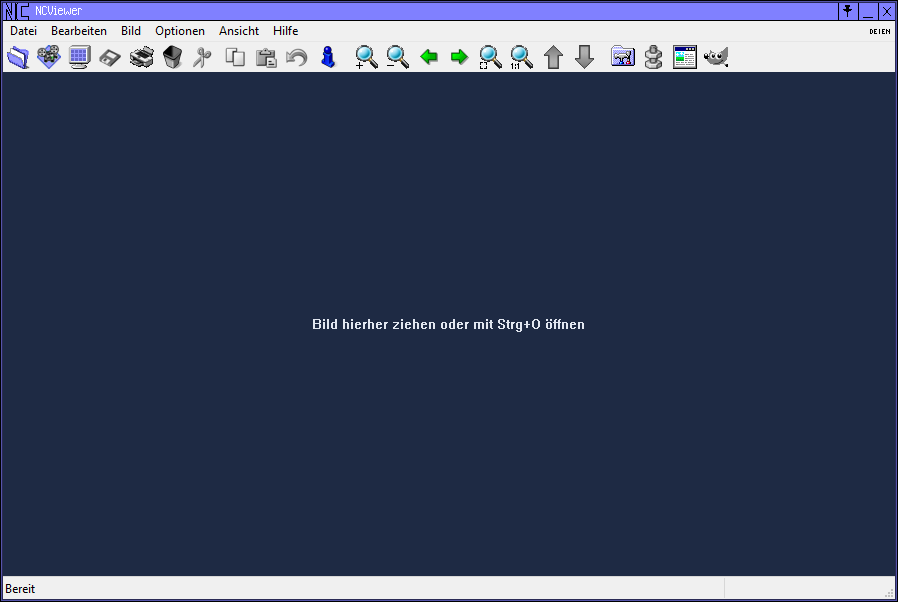
Ein kleines verstecktes Extra: Wenn man die EXE so umbenennt, dass „Save2Web“ nicht mehr im Dateinamen vorkommt, startet stattdessen ein integrierter Bildbetrachter.
Der Viewer ist bewusst kein Photoshop-Ersatz, sondern eher für die Dinge gedacht, die man bei Bildern ständig schnell braucht. Inzwischen kann er unter anderem:
- verschiedene gängige Bildformate öffnen
- Bilder zuschneiden, kopieren und bearbeiten
- zahlreiche Effekte und Filter anwenden
- Bilder stapelweise konvertieren
- Metadaten anzeigen und bearbeiten
- Bilder drucken
- Screenshots bzw. Bildschirmaufnahmen erstellen
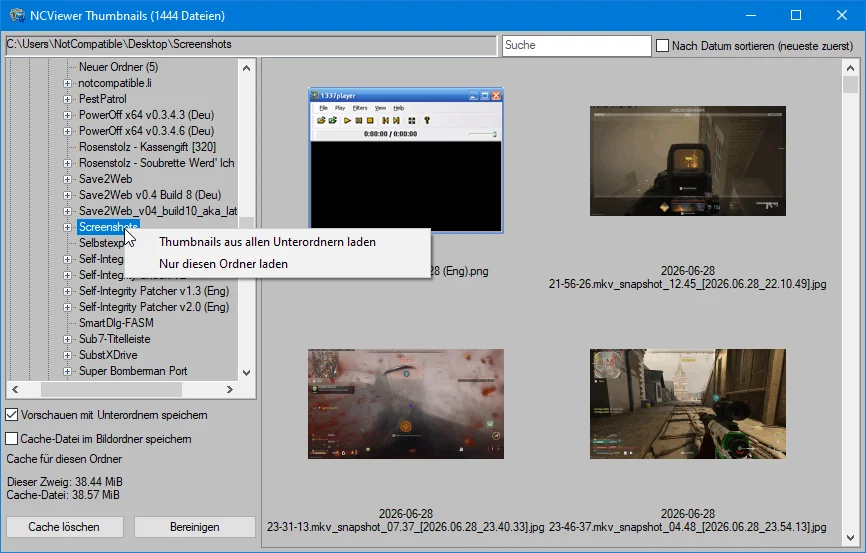
- Ordner als Thumbnail-Ansicht durchsuchen
- Diashows anzeigen
- externe Programme aufrufen
- Bildausschnitte auswählen und verschieben
- Bilder bzw. Bildteile seitlich an ein vorhandenes Bild anfügen
Die Thumbnail-Ansicht war für mich zuletzt ein interessantes Optimierungsprojekt. Sie ist inzwischen mindestens auf dem Geschwindigkeitsniveau, das ich bei IrfanView auf meinem Rechner messe.
Ein Effekt, den ich besonders praktisch finde, ist eine lokale Kontrast-/Tonwertkorrektur für zu dunkle Fotos. Damit lassen sich viele Bilder mit einem Klick deutlich verbessern, ohne erst Helligkeit, Kontrast, Farben und Details einzeln nachregeln zu müssen. Für noch bessere Ergebnisse verweist das Programm direkt auf das Originalprojekt, das mich zu diesem Effekt inspiriert hat.
Technisch ist das Ganze ebenfalls etwas ungewöhnlich: Der eigene Code besteht überwiegend aus C, dazu kommt ein kleinerer Teil x64-Assembler und eine sehr kleine Rust-Schnittstelle für die PNG-Optimierung. Mein Ziel ist weiterhin eine kleine, schnelle und portable Windows-Anwendung ohne Installation.
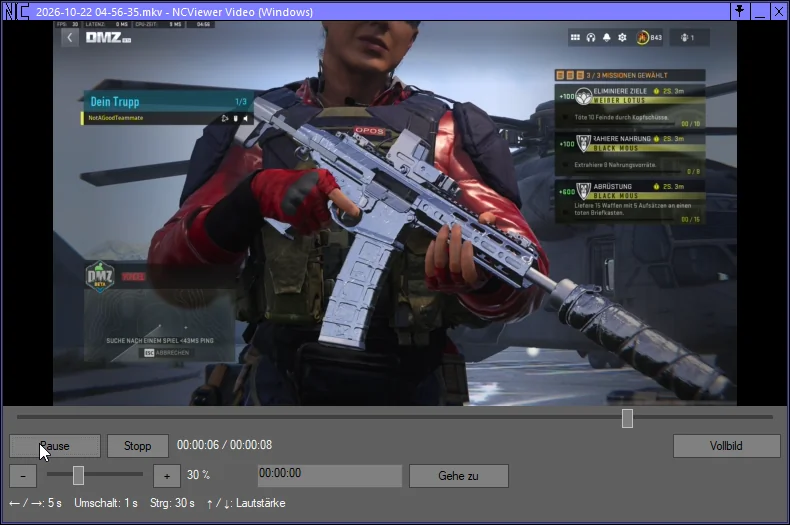
Google Drive: ncviewer-wine_0.1.63-2_amd64.deb
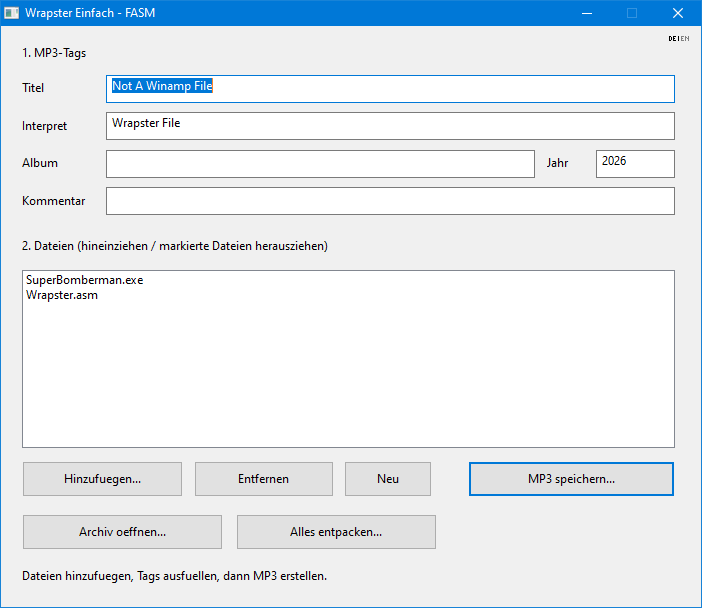
Wrapster FASM ist eine neue, in Assembler entwickelte Windows-Version des klassischen Wrapster-Prinzips: Mehrere Dateien werden in einem gemeinsamen Archiv mit der Dateiendung .mp3 gespeichert. Die Bedienung erfolgt über eine kompakte Oberfläche mit Dateiliste und direkt bearbeitbaren MP3-Tags.
Dabei entsteht keine Musikdatei im gewöhnlichen Sinn. Die MP3 dient als Dateicontainer. Die enthaltenen Dateien bleiben unverändert und lassen sich später wieder entpacken. Eine Komprimierung oder Verschlüsselung findet nicht statt.
Einfach zusammenstellen und speichern
Dateien ins Fenster ziehen, bei Bedarf Titel, Interpret, Album, Jahr und Kommentar ändern und auf „MP3 speichern“ klicken. Als Vorgaben sind „Not A Winamp File“, „Wrapster File“ und das aktuelle Jahr eingetragen.
Bestehende Wrapster-2.0-Archive können geöffnet, um weitere Dateien ergänzt und erneut gespeichert werden. Einzelne Einträge lassen sich entfernen. Zum Entpacken stehen die Extraktionsfunktion und das Herausziehen markierter Dateien in einen Explorer-Ordner zur Verfügung.
Die Funktionen im Überblick
• Dateien per Drag-and-drop hinzufügen
• Bestehende Archive ergänzen und bearbeiten
• MP3-Tags im ID3v1-Format eintragen
• Originale Wrapster-Prüfsummen berechnen und prüfen
• Mehrere Dateien markieren und gemeinsam herausziehen
• Zwischen deutscher und englischer Oberfläche umschalten
• Ohne Installation starten
Der Archivaufbau verwendet einen 4-KiB-Nachlauf einschließlich der MP3-Tags. Hinzu kommen 32 Byte Archivkopf und 296 Byte pro enthaltener Datei.
Die aktuelle FASM-Version ist eine Vorabversion. Sie unterstützt bis zu 1.024 Dateien und eine Archivgröße von 512 MiB. Automatisierte Prüfungen sind vorhanden; die vollständige Prüfung der Oberfläche und des Drag-and-drop mit dem Windows-Explorer steht noch aus.
Es gibt ja den Begriff „Avocado-Hand“ für Leute, die sich beim Aufschneiden einer Avocado in die Hand schneiden. Was ich persönlich zwar nicht so ganz nachvollziehen kann – aber gut.
Was ich inzwischen viel eher nachvollziehen kann: CR2032-Hände.
Ich weiß nicht, wie viele Packungen CR2032-Knopfzellen ich inzwischen von unterschiedlichen Herstellern hatte – Energizer, Duracell, VARTA, günstigere Hersteller und so weiter. Aber ich habe es noch nie geschafft, eine dieser Batterien ohne Werkzeug aus der Verpackung zu bekommen. Und das ist keine Übertreibung.
Diese Knopfzellen sind in Deutschland mittlerweile dermaßen sicher in hartem Kunststoff verpackt, dass man zum Öffnen praktisch eine Schere oder ein anderes Schneidwerkzeug braucht. Das ist offenbar auch genau so vorgesehen.
Und da beginnt für mich das Problem.
Man muss mit einer Schere oder einem anderen scharfen Gegenstand durch sehr festes Plastik schneiden, während sich unmittelbar daneben die Batterie befindet. Schneidet man vorsichtig von der Batterie weg, kann man abrutschen und sich selbst erwischen. Schneidet man in Richtung Batterie, besteht wiederum die Gefahr, die Knopfzelle zu beschädigen. Und einfach mit den Fingern durch das Plastik drücken ist auch keine realistische Alternative – das Material ist teilweise so stabil, dass ich eher Angst hätte, die CR2032 zu verbiegen, bevor ich sie dort hindurchbekomme.
Ich verstehe vollkommen, warum diese Verpackungen kindersicher sein sollen. Verschluckte Knopfzellen können innerhalb kürzester Zeit schwere innere Verletzungen verursachen. Gerade für kleine Kinder sind sie extrem gefährlich. Dass man verhindern möchte, dass ein Kind einfach eine Packung aufreißt und an die Batterie kommt, ist völlig nachvollziehbar.
Was ich allerdings nicht nachvollziehen kann, ist, warum die Lösung daraus bestehen muss, dass ein Erwachsener zwingend mit einem scharfen Werkzeug an der Verpackung hantieren muss.
Denn offenbar geht es auch anders: Bei anderen Arten von Knopfzellen gibt es beispielsweise kindersichere Verpackungen beziehungsweise Behälter mit einem Drück-und-Dreh-Mechanismus – ähnlich wie bei kindersicheren Medikamentenverschlüssen. Ein kleines Kind bekommt sie nicht einfach auf, ein Erwachsener kann sie aber öffnen, ohne vorher eine Schere oder ein Messer holen zu müssen.
Warum gibt es so etwas nicht auch für CR2032?
Ich suche inzwischen sogar ganz bewusst nach CR2032-Batterien, die man ohne Werkzeug aus der Verpackung bekommt. Wenn ich einen Hersteller finden würde, der eine vernünftige kindersichere Verpackung anbietet, die ein Erwachsener ohne Schneidwerkzeug öffnen kann, würde ich genau diese Batterien kaufen. Aber bisher habe ich keine gefunden.
Und deshalb beantrage ich hiermit neben der bekannten „Avocado-Hand“ die Aufnahme eines weiteren Begriffs in den allgemeinen Sprachgebrauch:
die CR2032-Hand.
Die Verletzung, die entsteht, weil eine Verpackung so sicher konstruiert wurde, dass man erst einmal mit einer Schere gegen sie kämpfen muss, um an die Batterie zu kommen.
Kindersicherheit: unbedingt.
Aber vielleicht wäre eine Lösung schön, bei der man nicht erst ein neues Verletzungsrisiko erzeugt, um das andere zu verhindern.
Ich arbeite inzwischen seit über 30 Jahren mit Computern – spätestens seit Windows 95 – und würde mich daher durchaus als erfahrenen Windows-Nutzer bezeichnen. Umso mehr stört mich, wie Microsoft heute mit unbekannten EXE-Dateien umgeht.
Natürlich ist es sinnvoll, Nutzer vor tatsächlich schädlicher Software zu schützen. Daran gibt es aus meiner Sicht überhaupt nichts auszusetzen. Problematisch wird es für mich aber an dem Punkt, an dem eine Anwendung nicht etwa als Malware erkannt wurde, sondern lediglich deshalb mit einer sehr deutlichen SmartScreen-Warnung versehen wird, weil sie noch keine ausreichende Reputation besitzt.
Genau diese Unterscheidung halte ich für wichtig: „Dieses Programm ist schädlich“ und „Dieses Programm ist Microsoft noch nicht ausreichend bekannt“ sind zwei völlig verschiedene Aussagen. In der Benutzeroberfläche kommt dieser Unterschied aus meiner Sicht aber nicht deutlich genug zur Geltung.
Besonders störend finde ich die Gestaltung des SmartScreen-Dialogs. Die Möglichkeit, das Programm trotzdem zu starten, wird nicht sofort als gleichwertige, klar sichtbare Schaltfläche angeboten. Stattdessen muss der Nutzer zunächst auf einen eher unscheinbaren Text wie „Weitere Informationen“ klicken. Erst danach erscheint die Möglichkeit, das Programm trotzdem auszuführen.
Und selbst nach über 30 Jahren Erfahrung mit Computern finde ich diese Gestaltung keineswegs besonders intuitiv. Wie soll es dann erst jemandem gehen, der sich mit Computern kaum beschäftigt?
Für technisch weniger erfahrene Nutzer entsteht sehr schnell der Eindruck, Windows habe gerade etwas Gefährliches entdeckt und das Programm dürfe besser auf keinen Fall gestartet werden. Dass hinter einem unscheinbaren Textlink noch eine weitere Auswahlmöglichkeit steckt, ist für viele Anwender schlicht nicht offensichtlich.
Als Entwickler ärgert mich außerdem, dass die Verbreitung einer Anwendung überhaupt eine so große Rolle beim Aufbau von Vertrauen spielt.
Geringe Verbreitung bedeutet schließlich nicht, dass eine Software unsicher ist.
Wenn ich als privater oder kleiner selbstständiger Entwickler beispielsweise ein spezielles Programm für zehn Kunden schreibe, dann ist es völlig normal, dass dieses Programm auch nach Jahren nur zehn oder zwanzig Nutzer hat. Es ist schließlich genau für diesen kleinen Nutzerkreis entwickelt worden.
Diese Software kann sauber programmiert, frei von Schadcode und vollkommen legitim sein. Trotzdem kann sie aufgrund ihrer geringen Verbreitung immer wieder wie eine unbekannte und damit potenziell verdächtige Anwendung behandelt werden.
Was geht es Microsoft letztlich an, ob meine Software zehn Nutzer, zehntausend Nutzer oder zehn Millionen Nutzer hat? Die Zahl der Nutzer sagt für sich genommen nichts darüber aus, ob ein Programm schädlich ist.
Dass dieses Problem nicht nur theoretisch existiert, zeigen auch aktuelle Berichte anderer Entwickler.
Im Juli 2026 berichtete beispielsweise ein Entwickler im Microsoft Community Hub, dass seine legitime Windows-Anwendung trotz eines gültigen GlobalSign-EV-Code-Signing-Zertifikats weiterhin SmartScreen-Warnungen bei den Nutzern auslöste. Er hatte die Anwendung sogar bereits bei Microsoft zur Überprüfung eingereicht und fragte ausdrücklich danach, wie eine ordnungsgemäß digital signierte Anwendung überhaupt die notwendige SmartScreen-Reputation aufbauen könne.
Das finde ich besonders bemerkenswert.
Ein EV-Code-Signing-Zertifikat ist schließlich nicht irgendeine selbst erstellte Signatur. Dabei wird die Identität des Herausgebers durch eine Zertifizierungsstelle überprüft. Trotzdem reicht selbst eine solche Signatur offenbar nicht zwangsläufig aus, damit eine neue Anwendung ohne SmartScreen-Warnung gestartet werden kann.
Microsoft beschreibt selbst, dass auch digital signierte neue Programme zunächst als „nicht erkannt“ eingestuft werden können und sich Reputation erst mit zunehmender Verbreitung und unauffälliger Nutzung aufbauen kann.
Damit entsteht für kleine und spezialisierte Entwickler ein grundsätzliches Problem.
Eine Anwendung für zehn Kunden kann nun einmal keine Reputation wie ein Programm mit hunderttausenden Downloads aufbauen. Und sie sollte das meiner Meinung nach auch überhaupt nicht müssen. Die geringe Verbreitung ist in einem solchen Fall kein Sicherheitsproblem, sondern schlicht der vorgesehene Einsatzzweck der Software.
Hinzu kommt für mich noch ein weiterer Punkt, der einen sehr schlechten Beigeschmack hinterlässt: die unterschiedliche Behandlung der Vertriebswege.
Microsoft dokumentiert, dass Anwendungen aus dem Microsoft Store nicht mit denselben SmartScreen-Downloadwarnungen konfrontiert werden wie extern vertriebene Programme. Extern vertriebene Software kann dagegen selbst mit einem gültigen Code-Signing-Zertifikat zunächst weiterhin als unbekannt eingestuft werden.
Ich kann natürlich nicht beweisen, dass Microsoft SmartScreen absichtlich so ausgestaltet hat, um Entwickler und Nutzer stärker in Richtung des eigenen Stores zu bewegen. Eine solche Absicht möchte ich Microsoft daher auch nicht als Tatsache unterstellen.
Als Entwickler drängt sich mir dieser Eindruck allerdings durchaus auf.
Denn die praktische Wirkung ist offensichtlich: Verteile ich Software über Microsofts eigenen Vertriebsweg, bekomme ich eine angenehmere und vertrauenswürdigere Benutzererfahrung. Verteile ich meine Software dagegen selbst an meine Kunden, muss ich mich mit SmartScreen-Warnungen, Reputationsaufbau und unter Umständen zusätzlichen Kosten für Code-Signing-Zertifikate beschäftigen – ohne dass selbst eine solche Signatur zuverlässig dafür sorgt, dass die Warnung verschwindet.
Damit schafft Microsoft zumindest faktisch einen zusätzlichen Anreiz, den eigenen Store zu verwenden.
Ich finde das gerade deshalb problematisch, weil Windows traditionell eine offene Plattform war. Einer der großen Vorteile eines PCs war immer, dass ein Entwickler ein Programm schreiben, eine EXE-Datei weitergeben und der Nutzer selbst entscheiden konnte, ob er diese Software ausführen möchte.
Natürlich haben sich die Sicherheitsanforderungen seit Windows 95 massiv verändert. Niemand möchte zurück in eine Zeit, in der heruntergeladene Programme völlig ungeschützt ausgeführt werden. Allerdings gibt es heute bereits mehrere Hürden: Beim Herunterladen einer Datei kann Windows zunächst einen sogenannten Zone.Identifier anhängen. Dadurch erkennt das System, dass die Datei aus dem Internet stammt. Entpackt man anschließend beispielsweise eine ZIP-Datei und öffnet daraus eine Textdatei oder startet eine enthaltene Anwendung, kann Windows erneut eine Sicherheitswarnung anzeigen. Der Nutzer muss dann ausdrücklich bestätigen, dass er die Datei tatsächlich öffnen oder ausführen möchte. Anschließend folgt gegebenenfalls noch die deutlich auffälligere SmartScreen-Warnung.
Aber Sicherheit und Wahlfreiheit schließen sich nicht gegenseitig aus.
Microsoft könnte beispielsweise sehr deutlich anzeigen:
„Diese Anwendung ist Microsoft noch nicht ausreichend bekannt. Es liegen derzeit keine Informationen darüber vor, dass sie schädlich ist.“
Darunter könnte man zwei klar erkennbare Möglichkeiten anbieten: „Ausführen“ und „Abbrechen“.
Damit wäre der Nutzer informiert und könnte trotzdem selbst entscheiden.
Stattdessen vermittelt der heutige Dialog aus meiner Sicht sehr stark den Eindruck, die Anwendung sei gefährlich, während die Möglichkeit zum Ausführen zunächst hinter einer wenig auffälligen Zusatzoption versteckt wird.
Das halte ich weder für besonders transparent noch für besonders fair gegenüber unabhängigen Entwicklern.
Sicherheit ist wichtig und Microsoft hat selbstverständlich ein berechtigtes Interesse daran, Windows-Nutzer vor Schadsoftware zu schützen. Aber geringe Bekanntheit ist kein Beweis für Gefährlichkeit, eine kleine Nutzerzahl ist kein Sicherheitsmerkmal und eine legitime Anwendung sollte nicht allein deshalb praktisch wie Schadsoftware behandelt werden.
Ich wünsche mir von Microsoft deshalb eine deutlich transparentere Trennung zwischen „als schädlich erkannt“ und „noch nicht bekannt“.
Und ich wünsche mir eine Benutzeroberfläche, die den Nutzer informiert, ohne ihm gleichzeitig die Entscheidung praktisch aus der Hand zu nehmen.
Disable_ZoneIdentifier.reg
Meine persönliche Sicht auf politische Macht und den Verfassungsschutz
Vorweg möchte ich klarstellen, dass Politik für mich kein Thema ist, über das ich mich besonders gerne mit anderen Menschen unterhalte oder streite. Ich habe auch kein Interesse daran, mit politischen Aussagen Aufmerksamkeit zu bekommen oder andere von meiner Sichtweise überzeugen zu müssen. Das Folgende ist deshalb keine politische Botschaft und soll auch niemanden dazu bringen, meine Einschätzung zu übernehmen. Es ist lediglich eine persönliche Überlegung, die ich vielleicht irgendwann einmal als Randnotiz erwähnen oder festhalten möchte.
Ich behaupte nicht, beweisen zu können, dass die Einstufung der AfD durch den Verfassungsschutz politisch angeordnet oder bewusst herbeigeführt wurde. Ich war bei keinen internen Gesprächen dabei und kenne keine geheime Weisung, die das belegen würde. Deshalb möchte ich es ausdrücklich nicht als erwiesene Tatsache darstellen.
Trotzdem habe ich erhebliche Zweifel daran, dass man bei solchen Vorgängen politische und persönliche Eigeninteressen vollständig ausblenden kann.
Politik wird von Menschen gemacht. Menschen, die über Jahre oder Jahrzehnte Positionen, Einfluss und Karrieren aufgebaut haben, haben ein nachvollziehbares Interesse daran, diese nicht zu verlieren. Wenn eine oppositionelle Partei so stark wird, dass sie die bisherigen Regierungsparteien aus ihren Machtpositionen verdrängen könnte, entsteht zwangsläufig ein erhebliches Eigeninteresse aufseiten derjenigen, die dadurch Macht, Einfluss oder ihre berufliche Position verlieren könnten.
Damit unterstelle ich keineswegs jedem beteiligten Politiker oder Behördenmitarbeiter, dass er deshalb jedes Mittel einsetzen oder bewusst etwas Unrechtes tun würde. Menschen sind unterschiedlich. Manche würden bestimmte Grenzen niemals überschreiten, manche hätten moralische Bedenken oder ein schlechtes Gewissen, andere wären möglicherweise sehr viel stärker von Macht- und Karriereinteressen geleitet.
Gerade deshalb spielt für mich die hierarchische Struktur einer Behörde eine wichtige Rolle. Das Bundesamt für Verfassungsschutz ist keine völlig von der Exekutive losgelöste Institution, sondern gehört zum Geschäftsbereich des Bundesinnenministeriums und besitzt wie andere Behörden eine Hierarchie aus Leitung, Abteilungen, Referaten und Mitarbeitern.
Sollte politische Einflussnahme innerhalb einer solchen Struktur stattfinden, stelle ich mir nicht unbedingt vor, dass sämtliche Beteiligten davon überzeugt sein müssten oder dass irgendwo ein eindeutiger schriftlicher Befehl existieren müsste. Möglicherweise genügt bereits eine einflussreiche Person an einer entscheidenden Stelle, die eine bestimmte Richtung vorgibt und sich innerhalb der Hierarchie durchsetzen kann.
Menschen unterhalb dieser Ebene könnten durchaus Zweifel oder ein schlechtes Gewissen haben und trotzdem mitmachen. Sie könnten Nachteile für ihre eigene berufliche Zukunft befürchten, ihrem Vorgesetzten nicht widersprechen wollen oder sich sagen, dass sie lediglich ihren Teil innerhalb einer größeren Entscheidung erfüllen. Ebenso kann es vorauseilenden Gehorsam geben: Menschen erkennen, welches Ergebnis von oben erwartet wird, ohne dass dieses jemals ausdrücklich angeordnet werden muss.
Hinzu kommt für mich ein weiterer menschlicher Faktor: Wenn jemand davon ausgeht, dass eine mögliche Einflussnahme später ohnehin kaum nachweisbar wäre, kann dadurch die persönliche Hemmschwelle sinken. Verantwortung verteilt sich auf viele Personen und Ebenen, während möglicherweise niemand allein eine Handlung begeht, anhand derer sich der gesamte Vorgang eindeutig beweisen ließe.
Genau deshalb überzeugt mich das Argument „Dafür gibt es keinen Beweis“ nur begrenzt. Sollte Einflussnahme tatsächlich auf informellem Wege stattfinden, wäre es schließlich nicht überraschend, wenn gerade kein Dokument existiert, auf dem offen steht, dass aus politischen Gründen ein bestimmtes Ergebnis erzielt werden soll.
Gleichzeitig ist mir wichtig, auch die andere Seite dieses Gedankens anzuerkennen: Die Tatsache, dass etwas schwer oder vielleicht sogar unmöglich zu beweisen wäre, ist selbstverständlich kein Beweis dafür, dass es tatsächlich geschehen ist. Meine Vermutung könnte also auch falsch sein.
Mein sogenanntes Bauchgefühl ist deshalb keine Tatsachenbehauptung. Es ist eine persönliche Einschätzung von Wahrscheinlichkeiten. Aus politischen Eigeninteressen, institutionellen Abhängigkeiten, hierarchischen Strukturen und meinem allgemeinen Verständnis davon, wie Menschen sich innerhalb von Machtstrukturen verhalten können, halte ich politische Einflussnahme in einem solchen Vorgang für plausibel.
Ich kann nicht beweisen, dass es tatsächlich so gewesen ist. Deshalb würde ich auch keinem bestimmten Menschen eine konkrete rechtswidrige Handlung vorwerfen, für die ich keine Beweise habe.
Mir geht es vielmehr um einen grundsätzlichen Gedanken: Ein demokratisches System sollte nicht darauf angewiesen sein, dass Menschen mit Macht ihre persönlichen und politischen Interessen freiwillig immer zurückstellen. Gute demokratische Institutionen sollten vielmehr so konstruiert sein, dass Machtmissbrauch auch dann möglichst schwierig ist, wenn einzelne Beteiligte durchaus dazu bereit wären.
Gerade bei einer staatlichen Behörde, deren Einschätzungen für eine große Oppositionspartei und damit auch für den politischen Wettbewerb enorme Konsequenzen haben können, halte ich deshalb größtmögliche Unabhängigkeit, Transparenz und wirksame gerichtliche Kontrolle für besonders wichtig.
Ich kann somit gleichzeitig sagen: „Ich kann es nicht beweisen“ und „Ich halte es aufgrund der Umstände trotzdem für möglich oder sogar wahrscheinlich.“ Darin sehe ich keinen Widerspruch.
Es bleibt eine Vermutung und genau als solche möchte ich sie behandelt wissen. Ich habe weder das Bedürfnis, daraus einen politischen Streit zu machen, noch andere Menschen davon überzeugen zu müssen. Es ist lediglich meine persönliche Einschätzung eines Vorgangs, bei dem ich akzeptiere, dass ich letztlich nicht wissen kann, was hinter verschlossenen Türen tatsächlich geschehen ist.
Linux Mint hat für mich einmal mit einem sehr einfachen, aber überzeugenden Gedanken angefangen: ein Linux-System, das nach der Installation möglichst vollständig und sofort benutzbar ist.
Damals gehörte dazu unter anderem, dass die wichtigen Multimedia-Codecs bereits vorhanden waren. Man konnte viele Video- und Audiodateien einfach abspielen, ohne sich zunächst darum kümmern zu müssen, welche Pakete oder Erweiterungen noch fehlten. Auch der Desktop wirkte aufgeräumt und gleichzeitig vertraut. Dort fanden sich ganz selbstverständlich Symbole für den persönlichen Ordner oder den Computer. Wenn ein Datenträger eingelegt wurde, erschien auch dieser sichtbar auf dem Desktop.
Dazu kam eine eigene optische Identität. Die Ordnersymbole waren im typischen Mint-Grün gehalten und vermittelten sofort den Eindruck: Das hier ist Linux Mint. Später kamen weitere Designs und Möglichkeiten zur Anpassung hinzu. Mit dem Mint-Updater gab es außerdem ein eigenes Werkzeug, das die Aktualisierung des Systems übersichtlich und benutzerfreundlich machte.
Über die Jahre habe ich allerdings den Eindruck bekommen, dass ein Teil dieser ursprünglichen Idee verloren gegangen ist. Startet man heute ein Linux-Mint-Live-System, sieht man auf dem Desktop im Wesentlichen nur noch das Symbol zur Installation von Linux Mint. Selbst so selbstverständliche Dinge wie „Computer“ oder „Persönlicher Ordner“ fehlen zunächst. Auch die Ordnersymbole wirken mit ihrer orangefarbenen Darstellung kaum noch Mint-typisch. Auf den ersten Blick könnte man fast meinen, man hätte einfach ein Ubuntu-System vor sich.
Natürlich lassen sich viele dieser Dinge nachträglich einstellen oder verändern. Aber genau darum geht es mir nicht. Der besondere Reiz von Linux Mint bestand für mich einmal darin, dass solche Dinge bereits sinnvoll vorbereitet waren. Das System kam dem Benutzer entgegen, anstatt zunächst von ihm zu verlangen, den Desktop nach seinen Vorstellungen wieder herzurichten.
Und deshalb frage ich mich: An welchem Punkt haben die Entwickler aufgehört, genau diese Art von Benutzerfreundlichkeit konsequent weiterzuführen?
Ich habe Proton ursprünglich hauptsächlich wegen Proton VPN genutzt. Proton Mail und die anderen Proton-Dienste waren für mich zunächst eher nebensächlich. Im Laufe der Zeit haben sich allerdings mehrere Erfahrungen angesammelt, die mein Vertrauen in Proton erheblich beeinträchtigt haben.
========================================
GELÖSCHTES PROTON-MAIL-KONTO
========================================
Früher hatte ich die Proton-Mail-Adresse notcompatible@protonmail.ch.
Diese Adresse war unter anderem mit einem meiner Bitcoin-Konten verknüpft. Das dazugehörige Proton-Konto wurde nach längerer Inaktivität gelöscht.
Als ich mich später wieder anmelden wollte, wurde mir beim Login lediglich mitgeteilt, dass das Konto nicht existiert. Dass es zuvor existiert hatte und wegen Inaktivität gelöscht worden war, musste ich erst selbst herausfinden.
Eine Warnung vor der bevorstehenden Löschung hatte mich nicht erreicht. Ich hatte bewusst keine externe Recovery-E-Mail-Adresse hinterlegt. Der Grund dafür war gerade der Datenschutz: Ich wollte vermeiden, meine Proton-Adresse mit einem anderen E-Mail-Konto zu verknüpfen und dadurch beispielsweise jemandem mit Zugriff auf mein Gmail-Konto überhaupt erst einen Hinweis darauf zu geben, dass zusätzlich eine Proton-Adresse existiert.
Nach mehreren Kontakten mit dem Proton-Support wurde mir mitgeteilt, dass das Konto nicht wiederhergestellt werden kann. Auch die Adresse notcompatible@protonmail.ch kann mir nach Auskunft des Supports nicht wieder zugewiesen und von mir nicht erneut registriert werden.
Das ursprüngliche Passwort des Kontos besitze ich weiterhin.
Sollte Proton entgegen der bisherigen Auskunft doch eine technische Möglichkeit haben, mir meine frühere Adresse wieder zuzuweisen, würde ich eine solche Lösung selbstverständlich begrüßen.
Bei einer E-Mail-Adresse kann eine dauerhafte Löschung erhebliche Folgen haben, weil sie über Jahre bei anderen Diensten als Kontakt- oder Konto-Adresse hinterlegt sein kann. In meinem Fall betraf das unter anderem ein Bitcoin-Konto.
Was mich zusätzlich gestört hat, war die Information beim späteren Login. Statt beispielsweise darauf hinzuweisen, dass das Konto wegen längerer Inaktivität gelöscht wurde, wurde mir lediglich vermittelt, dass das Konto nicht existiert. Die Ursache musste ich selbst recherchieren und anschließend mit dem Support klären.
========================================
PERSONALISIERTE TOKEN IN WERBE-E-MAILS
========================================
Ein weiteres Problem hatte ich mit personalisierten Angebotslinks in Werbe-E-Mails von Proton.
Auf den ersten Blick sehen diese Nachrichten wie gewöhnliche Werbe-E-Mails aus. Es wird beispielsweise ein vergünstigtes Proton-Abonnement angeboten und ein entsprechender Button führt zum Angebot.
Was dabei leicht übersehen werden kann: Der Link hinter diesem Button ist personalisiert.
Der Hinweis darauf befindet sich erst weiter unten in der Werbe-E-Mail. Proton weist dort darauf hin, dass der Upgrade-Link personalisiert ist und aus Sicherheitsgründen nicht weitergegeben werden soll. Direkt am eigentlichen Angebotsbutton ist dagegen nicht offensichtlich erkennbar, welche Bedeutung dieser personalisierte Link hat.
Das halte ich gerade bei einer Werbe-E-Mail für problematisch. Ein vollkommen normales Verhalten kann schließlich darin bestehen, eine Werbung selbst uninteressant zu finden, aber zu denken: Vielleicht interessiert sich ein Freund dafür. Dann leitet man die E-Mail oder den darin enthaltenen Angebotslink weiter.
Genau das ist mir passiert.
Ich hatte einen solchen Link an zwei Personen weitergegeben, ohne vorher die lange URL genauer zu untersuchen und ohne zu wissen, welche Informationen darüber zugänglich waren. Diese Personen konnten über den Link Informationen zu meinem Proton-Abonnement und den dafür geltenden Preisen sehen.
Nachdem ich das festgestellt hatte, kontaktierte ich Proton und schilderte das Problem ausführlich. Ich bat dabei auch ausdrücklich darum, den bereits weitergegebenen Token ungültig zu machen.
Nach meiner damaligen Beobachtung wurde dieser Token jedoch nicht kurzfristig deaktiviert. Ich konnte feststellen, dass der Link noch längere Zeit funktionierte und erst ungefähr ein bis zwei Monate später nicht mehr nutzbar war.
Gerade das fand ich problematisch: Wenn ein personalisierter Link versehentlich an eine andere Person gelangt und der Kunde Proton ausdrücklich darauf hinweist und um dessen Ungültigmachung bittet, würde ich erwarten, dass ein solcher Zugang kurzfristig widerrufen werden kann.
========================================
ERNEUTER TEST DES PERSONALISIERTEN LINKS
========================================
Inzwischen habe ich erneut eine Werbe-E-Mail von Proton mit einem personalisierten Angebotslink erhalten. Obwohl ich Proton bereits früher auf die Problematik hingewiesen hatte, wird dieser Mechanismus also weiterhin verwendet.
Diesmal habe ich genauer untersucht, was über einen solchen Link tatsächlich sichtbar wird.
Dazu habe ich den Angebotslink in einem privaten bzw. Inkognito-Browserfenster geöffnet, in dem ich nicht regulär in mein Proton-Konto eingeloggt war.
Der Link führte nicht lediglich zu einer allgemeinen Proton-Angebotsseite. Stattdessen öffnete sich eine personalisierte Checkout-Seite, die eindeutig Informationen meines Proton-Kontos enthielt.
Dort waren unter anderem folgende Informationen sichtbar:
- meine Proton-E-Mail-Adresse
- meine hinterlegte Zahlungsart (Mastercard)
- die letzten vier Ziffern der hinterlegten Karte
- Informationen über die anteilige Verrechnung meines bestehenden Abonnements
- eine daraus berechnete Gutschrift
- der anschließend noch zu zahlende Betrag
- das angebotene Abonnement
- der personalisierte Preis
- die später geltenden Verlängerungskonditionen
Damit verrät der Link nicht nur, dass ich Kunde bei Proton bin. Anhand der anteiligen Verrechnung werden auch Informationen aus meinem bereits bestehenden Abonnement in die Berechnung einbezogen und auf der Seite dargestellt.
Besonders bemerkenswert finde ich, dass ich diese Informationen sehen konnte, obwohl ich den Link in einem privaten Browserfenster geöffnet hatte und dort nicht regulär mit meinem Proton-Passwort angemeldet war. Für den Zugriff auf diese personalisierte Checkout-Seite genügte der entsprechende Link.
Am Ende der Checkout-Seite befindet sich außerdem ein Button, mit dem das angebotene Upgrade fortgesetzt bzw. abgeschlossen werden kann.
Ob eine fremde Person darüber tatsächlich eine kostenpflichtige Änderung meines Abonnements durchführen könnte, habe ich bewusst nicht ausprobiert.
Um das zu testen, müsste ich auf meinem realen Proton-Konto möglicherweise einen kostenpflichtigen Tarif abschließen und meine hinterlegte Zahlungsmethode belasten lassen. Ich werde kein Produkt kaufen, das ich nicht benötige, nur um herauszufinden, ob das Problem noch weiter reicht.
Deshalb behaupte ich ausdrücklich nicht, dass ein fremder Empfänger des Links ohne weitere Sicherheitsabfrage tatsächlich einen Kauf abschließen könnte. Ob vor dem endgültigen Abschluss noch eine erneute Authentifizierung oder eine andere Bestätigung erforderlich ist, kann Proton selbst beantworten und in einer Testumgebung überprüfen.
Was ich dagegen selbst feststellen konnte, ist, dass bereits vor diesem möglichen letzten Schritt kontobezogene und zahlungsbezogene Informationen ohne meinen normalen Login sichtbar waren.
Für mich stellt sich deshalb grundsätzlich die Frage, warum ein Link aus einer Werbe-E-Mail überhaupt Zugriff auf derartige Informationen ermöglichen muss.
========================================
DAS EIGENTLICHE PROBLEM MIT DEM WERBELINK
========================================
Problematisch finde ich nicht allein, dass Proton personalisierte Links verwendet. Entscheidend ist für mich, wie diese Links dem Kunden präsentiert werden.
Eine Werbe-E-Mail ist etwas, das Menschen durchaus weiterleiten. Man bekommt ein Angebot, braucht es selbst nicht und kennt vielleicht jemanden, für den es interessant sein könnte.
Der sichtbare Angebotsbutton vermittelt dabei nicht unmittelbar den Eindruck, dass man mit diesem Link gleichzeitig einen Zugang zu einer personalisierten Checkout-Seite weitergibt, auf der Informationen über das eigene Konto, das bestehende Abonnement und sogar Teile der hinterlegten Zahlungsmethode sichtbar werden.
Der Sicherheitshinweis steht dagegen im unteren Bereich der Werbe-E-Mail.
Meiner Ansicht nach sollte eine sicherheitsrelevante Eigenschaft eines Links nicht davon abhängen, dass der Empfänger einer Werbe-E-Mail zunächst das Kleingedruckte liest, bevor er den Link weiterleitet.
Wenn das Weitergeben eines Angebotslinks gleichzeitig bedeutet, dass der Empfänger kontobezogene Informationen sehen kann, gehört ein entsprechender Hinweis für mich unmittelbar an den Button.
Besonders irritierend ist für mich, dass ich Proton bereits nach dem ersten Vorfall ausführlich auf diese Problematik hingewiesen hatte und nun trotzdem wieder eine Werbe-E-Mail mit einem solchen personalisierten Link erhalten habe.
========================================
PROBLEM MIT LUMO UND DEM CHATVERLAUF
========================================
Eine weitere unangenehme Erfahrung hatte ich mit Lumo, dem KI-Dienst von Proton.
Ich hatte Lumo für einige spezielle Themen verwendet und dabei teilweise sehr lange und für mich wichtige Unterhaltungen geführt. Bei solchen KI-Chats entsteht mit der Zeit ein umfangreicher Gesprächskontext, auf den man später noch einmal zurückgreifen möchte.
Später stellte ich fest, dass ältere Unterhaltungen nicht mehr in meinem Chatverlauf vorhanden waren.
Lumo zeigte mir den Hinweis:
„Behalte deinen Chatverlauf
Dein Chatverlauf ist auf 7 Tage begrenzt. Führe ein Upgrade auf Lumo Plus durch, um unbegrenzten Verlauf und andere Premium-Funktionen freizuschalten.“
Damit hatte ich bei meiner Nutzung in dieser Form nicht gerechnet.
Für mich ist ein auf sieben Tage begrenzter Chatverlauf keine unwesentliche Komforteinschränkung. Wer längere Gespräche mit einer KI führt, kann darin erhebliche Mengen an Informationen und Kontext aufbauen. Wenn ältere Unterhaltungen anschließend nicht mehr im Chatverlauf vorhanden sind, kann dieser Kontext für den Nutzer verloren gehen.
In meinem Fall waren darunter längere Gespräche zu Themen, bei denen mir der bisherige Gesprächsverlauf wichtig war.
Ich möchte dabei nicht behaupten, dass diese Daten nachweislich und unwiederbringlich von sämtlichen Proton-Systemen gelöscht wurden. Das kann ich nicht beurteilen. Feststellen konnte ich, dass die älteren Unterhaltungen für mich im normalen Lumo-Chatverlauf nicht mehr vorhanden waren und Proton den unbegrenzten Verlauf als Funktion von Lumo Plus anbietet.
Natürlich kann Proton bestimmte Funktionen kostenpflichtigen Tarifen vorbehalten. Bei einer Einschränkung, die dazu führt, dass ältere KI-Unterhaltungen nach einer relativ kurzen Zeit nicht mehr im normalen Verlauf zur Verfügung stehen, halte ich eine besonders deutliche Kommunikation allerdings für wichtig.
Auch diese Erfahrung hat dazu geführt, dass ich bei Proton inzwischen sehr genau darauf achte, welche Informationen ich einem Dienst anvertraue und ob ich mich darauf verlassen kann, später noch darauf zugreifen zu können.
========================================
EXTERNE GMAIL-ADRESSE IM PROTON-KONTO
========================================
Bei meinem heutigen Proton-Konto stellte sich noch eine weitere Besonderheit heraus.
Das Konto hatte ich ursprünglich mit meiner Gmail-Adresse angelegt, um Proton-Dienste nutzen zu können. Später kam meine heutige Proton-Mail-Adresse hinzu.
In den Kontoeinstellungen wurde mir anschließend „2/2 Adressen“ angezeigt. Eine erste Antwort des Proton-Supports war für mich zunächst missverständlich. In einer späteren Antwort wurde die Bedeutung dieser Anzeige jedoch genauer erklärt.
Meine externe Gmail-Adresse belegt demnach keinen zusätzlichen Proton-Mail-Adressplatz. Die Anzeige „2/2“ entsteht, weil sowohl meine Proton-Mail-Adresse als auch meine externe Gmail-Adresse zum Anmelden bei meinem Proton-Konto verwendet werden können.
Damit ist dieser Punkt für mich inzwischen geklärt.
Ich fragte Proton anschließend, ob sich die externe Gmail-Adresse vollständig aus meinem Konto entfernen lässt. Laut Support ist dies grundsätzlich möglich. Proton wies mich dabei allerdings ausdrücklich darauf hin, dass mit dieser Adresse verbundene Daten in anderen Proton-Produkten dauerhaft gelöscht werden können. Genannt wurden unter anderem Dateien und Fotos in Proton Drive, Proton Docs und Sheets sowie damit verbundene Proton-Pass-Tresore.
Der Support erklärte außerdem, dass für die erfolgreiche Entfernung der externen Adresse möglicherweise sogar das Drive-Volume aus meinem Konto gelöscht werden müsse. Proton empfahl deshalb, vorhandene Drive-Daten vorher herunterzuladen und Proton-Pass-Daten zu exportieren.
Das hat mich überrascht, da es sich aus meiner Sicht zunächst lediglich um die Entfernung einer externen Anmeldeadresse handelt.
Praktisch habe ich mich deshalb gegen eine Entfernung entschieden. Die Gmail-Adresse ist bereits seit langer Zeit mit meinem Proton-Konto verknüpft. Diese in der Vergangenheit bestehende Verbindung wird durch eine heutige Entfernung nicht rückwirkend ungeschehen. Unter diesen Umständen sehe ich für mich keinen ausreichenden Nutzen darin, die Adresse jetzt entfernen zu lassen und dafür mögliche Auswirkungen auf Daten anderer Proton-Dienste in Kauf zu nehmen.
Positiv möchte ich an dieser Stelle allerdings festhalten, dass der Proton-Support die Bedeutung der Anzeige „2/2“ in seiner späteren Antwort eindeutig erklärt und auch die möglichen Folgen einer Entfernung der externen Adresse ausdrücklich genannt hat.
========================================
PROTONS EIGENER ANSPRUCH AN PRIVATSPHÄRE
========================================
Bemerkenswert finde ich diese Erfahrungen auch vor dem Hintergrund dessen, welchen Maßstab Proton selbst öffentlich an andere Anbieter anlegt.
In einem Beitrag vom 27. August 2026 beschäftigt sich Proton ausführlich mit Datenschutz- und Transparenzproblemen bei anderen VPN-Anbietern. Proton betont darin unter anderem die Bedeutung von Transparenz und davon, dass Nutzer informierte Entscheidungen darüber treffen können müssen, welchen Diensten sie ihre Privatsphäre anvertrauen.
Am Ende des Beitrags stellt Proton den eigenen VPN-Dienst als positives Gegenbeispiel dar und schreibt:
„Because at Proton, we believe that privacy shouldn’t come with strings attached.“
Diesen Anspruch finde ich grundsätzlich richtig. Gerade deshalb halte ich es aber auch für angemessen, Proton selbst an diesem Maßstab zu messen.
Für mich bedeutet Transparenz beispielsweise, dass ein Nutzer klar erkennen können sollte, wenn ein Link in einer gewöhnlichen Werbe-E-Mail nicht lediglich zu einem allgemeinen Angebot führt, sondern Zugang zu einer personalisierten Checkout-Seite mit Informationen aus dem eigenen Konto ermöglicht.
Ebenso gehört für mich dazu, dass irreversible Folgen wie die endgültige Löschung eines inaktiven E-Mail-Kontos und der dauerhafte Verlust der zugehörigen Adresse unmissverständlich kommuniziert werden.
Und bei einem Dienst wie einer KI gehört für mich ebenfalls dazu, dass wesentliche Einschränkungen des Chatverlaufs so deutlich vermittelt werden, dass ein Nutzer rechtzeitig entscheiden kann, ob er wichtige Inhalte anderweitig sichern möchte.
Proton fordert von anderen Anbietern Transparenz und einen verantwortungsvollen Umgang mit der Privatsphäre ihrer Nutzer. Als Kunde erwarte ich, dass derselbe Maßstab auch für Protons eigene Produkte, Prozesse und Marketingkommunikation gilt.
========================================
MEIN PERSÖNLICHES FAZIT
========================================
Jeder einzelne dieser Punkte lässt sich technisch vermutlich auf irgendeine Weise erklären. Für meine persönliche Beurteilung von Proton ist allerdings nicht nur jeder einzelne Vorfall entscheidend, sondern die Kombination der Erfahrungen.
Meine frühere Proton-Mail-Adresse notcompatible@protonmail.ch wurde nach längerer Inaktivität dauerhaft gelöscht. Trotz vorhandenem Passwort kann ich das Konto nicht wiederherstellen und die frühere Adresse nach Auskunft des Supports nicht erneut verwenden.
Bei Lumo stellte ich fest, dass ältere und teilweise umfangreiche KI-Unterhaltungen nicht mehr in meinem Chatverlauf vorhanden waren. Für den kostenlosen Dienst ist der Chatverlauf auf sieben Tage begrenzt, während Proton den unbegrenzten Verlauf als Funktion von Lumo Plus anbietet.
Bei personalisierten Links aus Proton-Werbe-E-Mails habe ich erlebt, dass andere Personen über einen von mir weitergegebenen Link Informationen zu meinem Proton-Abonnement sehen konnten. Nachdem ich Proton darauf hingewiesen und ausdrücklich um die Ungültigmachung des Tokens gebeten hatte, blieb dieser nach meiner Beobachtung noch längere Zeit funktionsfähig.
Bei einem aktuellen Test konnte ich einen erneut zugesandten personalisierten Angebotslink ohne meinen normalen Proton-Login in einem privaten Browserfenster öffnen. Die dadurch aufgerufene Checkout-Seite zeigte unter anderem meine Proton-E-Mail-Adresse, Informationen aus meinem bestehenden Abonnement und meine hinterlegte Zahlungsart einschließlich der letzten vier Ziffern der Karte.
Bei meinem heutigen Proton-Konto konnte inzwischen geklärt werden, dass meine externe Gmail-Adresse keinen zusätzlichen Proton-Mail-Adressplatz belegt. Sie wird jedoch als weitere Anmeldeadresse geführt. Proton kann sie nach eigener Auskunft entfernen, warnt dabei aber vor möglichen dauerhaften Datenverlusten bei anderen Proton-Produkten und davor, dass dafür möglicherweise sogar das Drive-Volume gelöscht werden muss. Da die Verbindung zwischen Gmail und meinem Proton-Konto ohnehin seit langer Zeit besteht, sehe ich für mich keinen ausreichenden Nutzen darin, dieses Risiko jetzt einzugehen.
Ich habe Proton ursprünglich hauptsächlich wegen des VPN-Dienstes gewählt. Gerade bei einem Unternehmen, das seine Produkte sehr stark mit Datenschutz, Privatsphäre, Sicherheit und Vertrauen verbindet, sind für mich jedoch nicht nur Verschlüsselungsalgorithmen und technische VPN-Funktionen entscheidend.
Ebenso wichtig sind für mich nachvollziehbare Regeln für Konten und E-Mail-Adressen, eine deutliche Kommunikation vor irreversiblen Konsequenzen, ein vorsichtiger Umgang mit personalisierten Links und Tokens, die Möglichkeit, einen versehentlich weitergegebenen Zugang kurzfristig zu widerrufen, sowie ein transparenter Umgang mit Daten und Inhalten, die ein Kunde einem Dienst anvertraut.
Proton selbst legt öffentlich hohe Maßstäbe an Datenschutz, Transparenz und das Vertrauen in andere Anbieter an. Genau an diesen Maßstäben muss sich aus meiner Sicht auch Proton selbst messen lassen.
Nach der Summe meiner bisherigen Erfahrungen fällt es mir inzwischen schwer, Proton bei diesen Punkten das Vertrauen entgegenzubringen, das ich gerade bei einem Anbieter mit diesem Anspruch erwarten würde.
Seit vielen Jahren gibt es in Deutschland den Grundsatz, dass digitale Dienste eine anonyme oder pseudonyme Nutzung ermöglichen sollen, soweit dies technisch möglich und zumutbar ist. Dieser Grundsatz steht auch heute noch ausdrücklich in § 19 Abs. 2 TDDDG.
Umso widersprüchlicher empfinde ich die immer wieder aufkommenden Forderungen nach einer Klarnamenpflicht im Internet.
Natürlich muss man dabei unterscheiden: Ein Pseudonym bedeutet nicht zwangsläufig, dass der Betreiber einer Plattform die tatsächliche Identität eines Nutzers überhaupt nicht kennen darf. Entscheidend ist für mich etwas anderes: Menschen sollten sich im öffentlichen Raum des Internets weiterhin unter einem selbst gewählten Namen äußern können, ohne ihren bürgerlichen Namen für jedermann sichtbar machen zu müssen.
Gerade bei politischen, gesellschaftlichen oder persönlichen Themen hat die Möglichkeit, unter einem Pseudonym aufzutreten, einen wichtigen Wert. Nicht jeder möchte, dass jede politische Meinung, jede Kritik an einer Regierung oder jede kontroverse Äußerung Jahre später über eine einfache Namenssuche dem Arbeitgeber, Geschäftspartnern, Nachbarn oder sonst wem zugeordnet werden kann.
Und genau deshalb sehe ich Forderungen nach einer allgemeinen Klarnamenpflicht äußerst kritisch.
Ich kann mich des Eindrucks nicht erwehren, dass es dabei nicht ausschließlich um die Bekämpfung von Straftaten oder Hass im Netz geht. Für Straftaten gibt es bereits Gesetze, und Pseudonymität bedeutet schließlich nicht automatisch Straflosigkeit. Mein Verdacht ist vielmehr, dass manche politischen Akteure einen öffentlichen Raum bevorzugen würden, in dem Kritik leichter einer konkreten Person zugeordnet werden kann und in dem Menschen deshalb möglicherweise zweimal überlegen, ob sie eine unbequeme Meinung tatsächlich veröffentlichen.
Ob das tatsächlich die politische Motivation dahinter ist, kann ich natürlich nicht beweisen. Aber genau diese Gefahr sollte meiner Meinung nach in der Diskussion viel stärker berücksichtigt werden.
Meinungsfreiheit zeigt ihren Wert schließlich nicht bei Aussagen, denen ohnehin fast jeder zustimmt. Sie wird dort wichtig, wo Meinungen unbequem, hart, provozierend oder für Regierende unangenehm werden.
Ein interessanter Vergleich sind für mich die USA. Dort genießt die Meinungsfreiheit durch den First Amendment einen ausgesprochen weitgehenden Schutz.
Dabei stimmt allerdings auch der Satz „In Amerika darf man alles sagen“ nicht ganz. Auch dort gibt es rechtliche Grenzen. Diese Grenzen sind aber in vielen Bereichen enger gezogen, als man es aus dem deutschen Recht kennt.
Eine bloße Beleidigung ist beispielsweise nicht schon deshalb vom Schutz der Meinungsfreiheit ausgeschlossen, weil sie grob, verletzend oder geschmacklos ist. Jemanden als „Arschloch“, „Idiot“ oder mit ähnlich derben Worten zu bezeichnen, kann deshalb grundsätzlich vom First Amendment geschützt sein. Der konkrete Zusammenhang bleibt allerdings entscheidend. Dass eine Aussage jemanden beleidigt, empört oder verletzt, reicht für sich genommen jedenfalls nicht aus, damit der Staat sie verbieten darf.
Das geht noch weiter: Auch sogenannte „Hate Speech“ bildet im amerikanischen Verfassungsrecht grundsätzlich keine eigenständige Kategorie verbotener Meinungsäußerungen. Selbst rassistische, religiös herabwürdigende, sexistische oder anderweitig menschenverachtende Aussagen können vom First Amendment geschützt sein. Der Supreme Court hat ausdrücklich betont, dass Äußerungen nicht allein deshalb verboten werden dürfen, weil die darin vertretenen Ideen Menschen beleidigen.
Das bedeutet selbstverständlich nicht, dass solche Äußerungen gesellschaftlich akzeptiert oder gutgeheißen werden müssen. Es bedeutet lediglich, dass zwischen einer moralisch oder gesellschaftlich verwerflichen Äußerung und einer Äußerung, die der Staat bestrafen darf, unterschieden wird.
Es gibt aber klare Grenzen.
Nicht oder nur eingeschränkt geschützt sind beispielsweise sogenannte „True Threats“, also ernsthafte Gewaltandrohungen. Wer einer konkreten Person ernsthaft rechtswidrige Gewalt androht, kann sich nicht einfach auf die Meinungsfreiheit berufen. Gleichzeitig unterscheidet die amerikanische Rechtsprechung solche echten Bedrohungen von bloßer politischer Übertreibung oder drastischer Rhetorik.
Auch bei Aufrufen zu Gewalt oder anderen Straftaten ist die amerikanische Grenze bemerkenswert. Es reicht nicht aus, Gewalt oder Gesetzesverstöße lediglich abstrakt zu befürworten. Nach dem berühmten Brandenburg-Standard darf der Staat solche Äußerungen grundsätzlich erst dann bestrafen, wenn sie darauf gerichtet sind, unmittelbar bevorstehende rechtswidrige Handlungen hervorzurufen, und unter den konkreten Umständen auch wahrscheinlich ist, dass sie solche Handlungen auslösen.
Das ist ein wichtiger Unterschied.
Zu sagen „Ich hasse diese Gruppe“ kann eine widerwärtige und menschenverachtende Aussage sein, ist in den USA aber nicht allein deshalb automatisch strafbare „Hate Speech“. Etwas völlig anderes wäre es beispielsweise, vor einer aufgeheizten Menschenmenge konkret dazu aufzurufen, eine bestimmte Person oder Gruppe jetzt anzugreifen, wenn tatsächlich damit zu rechnen ist, dass dieser Aufruf unmittelbar umgesetzt wird.
Weitere anerkannte Grenzen beziehungsweise besondere Rechtsbereiche gibt es unter anderem bei Verleumdung durch falsche Tatsachenbehauptungen, Betrug, bestimmten Formen der Anstiftung oder Aufforderung zu konkreten Straftaten, Obszönität und Darstellungen sexuellen Kindesmissbrauchs. Der Supreme Court erkennt außerdem sehr eng begrenzte Kategorien ungeschützter Äußerungen wie „True Threats“, „Fighting Words“ und Defamation an.
Daneben existiert die alte Rechtsfigur der sogenannten „Fighting Words“. Gemeint sind besonders unmittelbar gegen eine Person gerichtete Äußerungen, die unter den konkreten Umständen typischerweise eine sofortige gewaltsame Reaktion oder einen unmittelbaren Friedensbruch provozieren. Diese Ausnahme wird allerdings eng verstanden. Eine gewöhnliche derbe Beschimpfung wird deshalb nicht automatisch zu ungeschützter Sprache.
Wichtig ist außerdem ein Punkt, der bei Vergleichen mit den USA häufig vergessen wird: Der First Amendment schützt in erster Linie vor staatlicher Einschränkung der Meinungsfreiheit. Eine private Internetplattform ist dadurch grundsätzlich nicht verpflichtet, jede Äußerung auf ihrer Plattform stehenzulassen. Ein privater Betreiber kann also aufgrund seiner eigenen Nutzungsbedingungen Inhalte entfernen, die der Staat selbst möglicherweise nicht verbieten dürfte.
Genau dieser sehr weitgehende Ausgangspunkt gefällt mir an der amerikanischen Auffassung von Meinungsfreiheit: Nicht jede beleidigende, provozierende, extreme oder politisch unerwünschte Äußerung wird allein aufgrund ihres Inhalts zu etwas, das der Staat verbieten darf. Für staatliche Eingriffe in die Meinungsfreiheit bestehen hohe verfassungsrechtliche Hürden.
Diesen Gedanken halte ich auch für Deutschland für wichtig.
Natürlich müssen konkrete Bedrohungen, tatsächliche Aufrufe zu unmittelbar bevorstehender Gewalt und andere Straftaten verfolgt werden können. Aber daraus folgt für mich nicht, dass Millionen völlig unbescholtener Menschen deshalb grundsätzlich mit ihrem Klarnamen im öffentlichen Internet auftreten sollten.
Zwischen „anonym oder unter einem Pseudonym schreiben dürfen“ und „für Straftaten nicht ermittelt werden können“ besteht ein gewaltiger Unterschied.
Eine demokratische Gesellschaft sollte auch aushalten können, dass Menschen ihre Regierung, Parteien, Politiker, Unternehmen oder andere mächtige Institutionen scharf kritisieren – und zwar notfalls unter einem Pseudonym.
Für mich ist deshalb Anonymität beziehungsweise Pseudonymität im Internet nicht das Problem, das beseitigt werden muss. Sie kann vielmehr ein Teil der Freiheit sein, die es zu schützen gilt.
___________________________
Off-Topic im Off-Topic
Beliebtheits-Ranking der deutschen Kanzler
1. Adenauer
2. Schmidt
3. Brandt
4. Kohl
5. Merkel
6. Schröder
7. Scholz
8. Erhard
9. Kiesinger
10. Merz
Es war einmal Alice Liddell.
Alice saß unter einem Baum und langweilte sich ganz fürchterlich. Neben ihr wurde in einem Buch gelesen. Ein Buch ohne Bilder, versteht sich. Also im Grunde kein besonders überzeugendes Buch.
Gerade als Alice darüber nachdachte, ob man Langeweile vielleicht einfach wegessen könnte, lief plötzlich ein weißes Kaninchen vorbei.
So weit, so ungewöhnlich.
Dann zog das Kaninchen eine Taschenuhr hervor, stellte fest, dass es viel zu spät dran war, und verschwand in einem Kaninchenbau.
Alice hatte natürlich mehrere vernünftige Möglichkeiten.
Sie hätte sitzen bleiben können.
Sie hätte jemanden fragen können, warum dieses Kaninchen eine Taschenuhr besitzt.
Oder sie hätte akzeptieren können, dass manche Dinge im Leben besser nicht untersucht werden.
Stattdessen sprang sie auf und rannte hinterher.
Wenige Sekunden später fiel sie in ein Loch.
Ein ziemlich tiefes Loch.
Ein erstaunlich tiefes Loch.
Ein Loch, bei dem irgendwann die berechtigte Frage aufkam, ob es eigentlich noch als Loch gelten kann oder bereits eine alternative Form des öffentlichen Nahverkehrs darstellt.
Während Alice weiterfiel, kamen Regale, Schränke, Gläser und allerlei andere Dinge an ihr vorbei. Zeit genug also, um sich Gedanken über das Leben, die Schwerkraft und möglicherweise auch darüber zu machen, warum an dieser Stelle der Webseite eigentlich noch gar kein richtiger Inhalt steht.
Doch Alice fiel weiter.
Das Kaninchen war verschwunden.
Der Inhalt ebenfalls.
Und irgendwo da unten wartet vermutlich noch immer jemand darauf, dass diese Textbox eines Tages einen vernünftigen Zweck bekommt...
Alice betrachtete die leere Box eine ganze Weile.
„Merkwürdig“, sagte sie. „Sie sieht aus, als müsste etwas darin stehen.“
„Vielleicht steht ja etwas darin“, sagte das weiße Kaninchen.
„Aber da steht nichts.“
„Dann steht dort eben Nichts.“
Alice dachte darüber nach.
Im Wunderland war das vermutlich eine vollkommen ausreichende Erklärung.
Fehlalarm-Hinweis
Da die hier angebotene Software nicht mit einem anerkannten Code-Signing-Zertifikat signiert und bislang nur wenig verbreitet ist, können Microsoft Defender SmartScreen oder heuristische Virenscanner eine Warnung anzeigen. Bei einer rein heuristischen oder reputationsbasierten Erkennung kann es sich um einen Fehlalarm handeln.
Lade die Datei ausschließlich von notcompatible.li herunter und vergleiche bei Zweifeln die SHA-256-Prüfsumme mit der auf dieser Seite angegebenen.

 lila.webp)